
Otra vez más, lo hemos conseguido: nueva victoria de AVEZALIA frente a ING por un fraude bancario
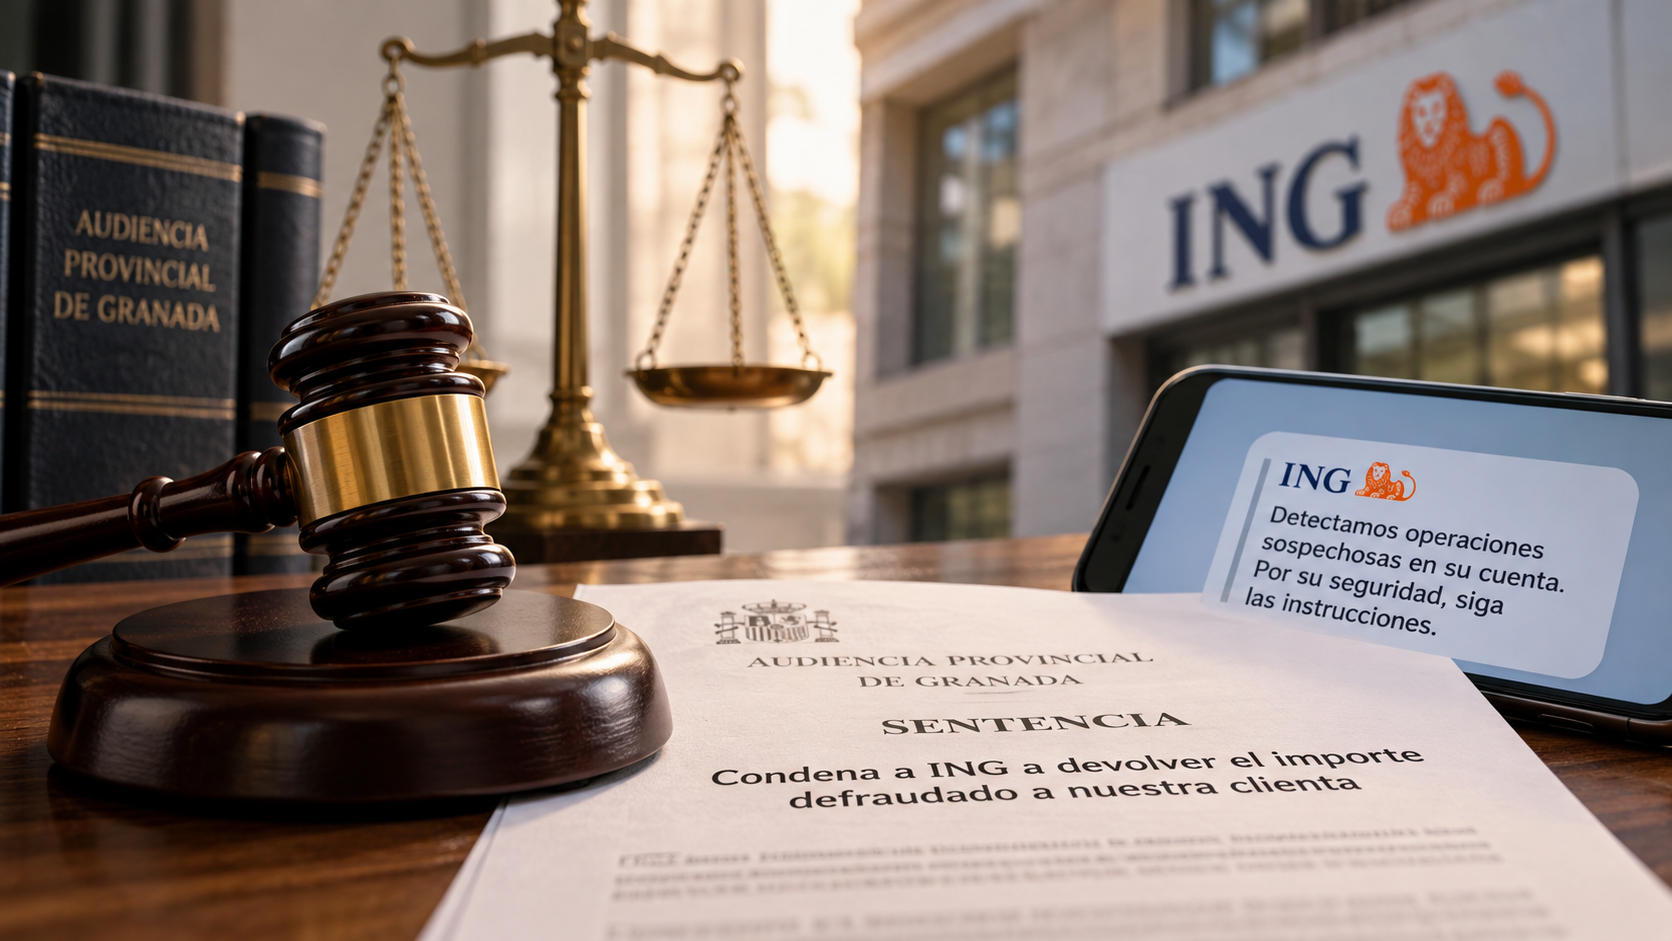
La Audiencia Provincial de Granada confirma la condena a ING a devolver el importe defraudado a nuestra clienta y aborda una cuestión especialmente relevante: ¿puede considerarse autorizada una operación bancaria cuando es la propia víctima quien interviene en su validación, pero lo hace engañada por los delincuentes?
En AVEZALIA hemos conseguido una nueva sentencia favorable frente a una entidad bancaria por operaciones fraudulentas.
La Audiencia Provincial de Granada en su sentencia de 16 de octubre, ha desestimado íntegramente el recurso de apelación interpuesto por ING Bank y confirmado la condena a reintegrar a nuestra clienta todo lo defradudado, más intereses y costas, imponiendo también al banco las costas de la segunda instancia.
Pero lo verdaderamente interesante de esta resolución no es únicamente el resultado, sino el razonamiento jurídico que utiliza para alcanzarlo.
Una estafa que aparentaba proceder del propio banco
Nuestra clienta fue víctima de un fraude bancario mediante técnicas de ingeniería social.
Primero recibió un mensaje SMS que aparentaba proceder de ING y que aparecía en el mismo hilo de comunicaciones utilizado habitualmente por la entidad. Posteriormente recibió una llamada telefónica desde un número que parecía corresponder a una oficina del banco.
Su interlocutor, haciéndose pasar por personal de la entidad, le advirtió de la existencia de operaciones sospechosas y le indicó las actuaciones que debía realizar para proteger su dinero. El resultado, tres cargos fraudulentos.
Pese a que nuestra clienta comunicó el fraude el mismo día en que se produjo, ING rechazó su reclamación, alegando que las operaciones habían sido correctamente autenticadas y que la propia usuaria había intervenido en su validación.
Presentamos la correspondiente demanda y obtuvimos una sentencia favorable. ING recurrió, pero ahora la Audiencia Provincial ha confirmado íntegramente nuestra posición.
La cuestión jurídica: ¿qué ocurre cuando es la propia víctima quien valida una operación bajo engaño?
Aquí reside la principal particularidad de esta sentencia.
En muchos procedimientos por fraude bancario, las entidades financieras sostienen que deben distinguirse dos situaciones.
La primera se produce cuando un delincuente obtiene las credenciales del cliente y realiza directamente las operaciones, sin su intervención.
La segunda, cuando el delincuente consigue engañar al propio cliente para que acceda a su banca electrónica, introduzca sus claves o valide determinadas operaciones.
En este segundo escenario, la defensa bancaria suele ser que las operaciones fueron autorizadas porque fue el propio cliente quien intervino en ellas, aunque lo hiciera engañado.
ING defendió precisamente esta interpretación: que no estábamos ante operaciones de pago no autorizadas, sino ante una estafa en la que la víctima había participado materialmente en la ejecución de los pagos.
La Audiencia Provincial rechaza que esa distinción permita, por sí sola, excluir la responsabilidad de la entidad financiera.
El tribunal considera que lo relevante es analizar el contexto fraudulento, la existencia de una verdadera autorización y la posible concurrencia de fraude o negligencia grave de la persona usuaria.
Dicho de otra manera: utilizar unas claves bancarias o intervenir en un proceso de autenticación no equivale necesariamente a prestar un consentimiento consciente a las operaciones ejecutadas.
Un paso más en la aplicación de la doctrina del Tribunal Supremo
La sentencia se apoya expresamente en la doctrina establecida por el Tribunal Supremo en su Sentencia nº571/2025, de 9 de abril, relativa a la responsabilidad de las entidades financieras por operaciones de pago no autorizadas.
El Tribunal Supremo había declarado que la autenticación técnica de una operación no basta, por sí sola, para acreditar que haya sido autorizada por el cliente ni para demostrar que este haya actuado con negligencia grave.
También recordó que la responsabilidad de los proveedores de servicios de pago tiene carácter cuasiobjetivo y que las entidades deben acreditar el cumplimiento de las obligaciones que les impone la normativa de servicios de pago.
La particularidad de nuestra sentencia consiste en aplicar este razonamiento a la defensa planteada por ING, que pretendía diferenciar las operaciones efectuadas directamente por terceros de aquellas en las que la víctima hubiera intervenido siguiendo instrucciones fraudulentas.
La Audiencia considera que esa distinción, en los términos defendidos por el banco, carece de apoyo normativo.
Esto no significa que cualquier operación realizada bajo engaño deba considerarse automáticamente no autorizada. Cada supuesto exige examinar las circunstancias concretas, especialmente el consentimiento prestado, la forma en que se ejecutaron los pagos y la conducta del usuario.
Sin embargo, la resolución constituye un pronunciamiento especialmente relevante frente a la pretensión de algunas entidades de trasladar automáticamente la responsabilidad al cliente por haber intervenido en la autenticación.
La prueba técnica también resultó determinante
Existe otro aspecto de la sentencia que merece destacarse.
Al examinar la documentación aportada por ING, la Audiencia Provincial aprecia que los registros de la entidad no permiten concluir inequívocamente que nuestra clienta hubiera autorizado conscientemente las tres operaciones fraudulentas.
Es más, identifica un registro de modificación del móvil de validación producido durante el fraude, circunstancia que suscita dudas sobre si las operaciones fueron realmente validadas desde el dispositivo de nuestra clienta.
Este elemento resulta especialmente significativo porque pone de manifiesto la importancia de analizar técnicamente las evidencias aportadas por las entidades financieras, sin dar por acreditadas sus conclusiones por el mero hecho de que sus sistemas registren una autenticación.
Una nueva victoria que refuerza nuestra forma de entender la defensa jurídica
Con esta resolución conseguimos que nuestra clienta vea confirmada sus pretensiones, también en segunda instancia.
Pero esta sentencia tiene para nosotros una importancia que va más allá de la cantidad reclamada.
Las técnicas de fraude bancario evolucionan constantemente. Los delincuentes ya no necesitan siempre acceder directamente a las cuentas: en ocasiones consiguen que sean las propias víctimas quienes, convencidas de estar protegiendo su dinero, realicen actuaciones que facilitan el fraude.
El Derecho no puede analizar estas situaciones ignorando el engaño que las origina ni aceptando automáticamente que una operación correctamente autenticada haya sido verdaderamente consentida.
La seguridad bancaria no puede reducirse a comprobar que se ha introducido correctamente una contraseña.
En AVEZALIA seguimos defendiendo que la responsabilidad de las entidades financieras debe examinarse atendiendo a las obligaciones legales de seguridad, a las circunstancias reales del fraude y a la diligencia exigible a cada una de las partes.
Esta nueva sentencia confirma el acierto de nuestra actuación en un asunto en el que el banco mantuvo su negativa incluso después de haber sido condenado en primera instancia.
Otra vez más, lo hemos conseguido. Y, una vez más, ha merecido la pena defender hasta el final los derechos de nuestra clienta.
AVEZALIA | Derecho Digital y defensa jurídica frente al fraude bancario.

Deja un comentario